 sales@thdcybersecurity.com
 (+84) 923 26 9988
(+84) 853 287 799
sales@thdcybersecurity.com
(+84) 923 26 9988
(+84) 853 287 799

Tin tức | 25/08/2026
Nhiều lãnh đạo doanh nghiệp tin rằng: Không có cảnh báo tấn công nghĩa là đang an toàn. Nhưng điều đó cũng có thể mang một ý nghĩa nguy hiểm hơn nhiều, đó là kẻ tấn công đã xâm nhập, chỉ là chưa bị phát hiện mà thôi.
Đây chính là lý do vì sao trong vài năm trở lại đây, giới chuyên gia an ninh mạng toàn cầu dần chuyển trọng tâm từ khái niệm “Cybersecurity” (An ninh mạng) sang một khái niệm rộng và thực tế hơn: Cyber resilience – Khả năng phục hồi trước sự cố mạng.
1. An ninh mạng vs. Khả năng phục hồi mạng: Khác nhau ở đâu?
An ninh mạng truyền thống tập trung phần lớn nguồn lực vào việc ngăn chặn, dựng tường lửa, cập nhật bản vá, giám sát xâm nhập. Cách tiếp cận này đặt cược vào một giả định: Nếu phòng thủ đủ tốt, tấn công sẽ không xảy ra, hoặc sẽ bị chặn ngay từ đầu.
Nhưng thực tế vận hành cho thấy giả định đó ngày càng khó giữ vững. Các kỹ thuật tấn công hiện đại, đặc biệt là các phương thức “sống nhờ hạ tầng sẵn có” (living-off-the-land), khai thác thông tin đăng nhập hợp lệ, hay tấn công chuỗi cung ứng được thiết kế đặc biệt để né tránh phát hiện thay vì gây ồn ào. Không ít sự cố nghiêm trọng chỉ được phát hiện sau nhiều tuần, thậm chí nhiều tháng kẻ tấn công đã âm thầm nằm vùng trong hệ thống (dwell time), thu thập dữ liệu và chờ thời điểm gây thiệt hại lớn nhất.
Cyber resilience không phủ nhận vai trò của phòng ngừa, nhưng bổ sung một tư duy thực dụng hơn: Giả định rằng sự cố sẽ xảy ra, và năng lực cốt lõi của tổ chức nằm ở khả năng phát hiện sớm, ứng phó nhanh, duy trì hoạt động và phục hồi trọn vẹn ngay cả khi hàng phòng thủ đầu tiên đã bị xuyên thủng.
2. Vì sao ít cảnh báo có thể là một chỉ báo sai lệch nguy hiểm
Nhiều đội ngũ IT/bảo mật vô tình rơi vào một cái bẫy tâm lý, đó là coi số lượng cảnh báo (alert volume) như một chỉ số sức khỏe an ninh. Nhưng số liệu này dễ bị nhiễu bởi nhiều yếu tố không liên quan đến mức độ an toàn thực sự:
Hệ quả là một loại rủi ro âm thầm nhưng nghiêm trọng: Cảm giác an toàn giả – Trạng thái mà ban lãnh đạo tin rằng rủi ro đang được kiểm soát tốt, trong khi thực tế năng lực phát hiện của tổ chức đơn giản là chưa đủ để nhìn thấy vấn đề.
3. Cyber Resilience không phải là một sản phẩm mà là một năng lực tổ chức
Các khung quản trị an ninh mạng được công nhận rộng rãi, như NIST Cybersecurity Framework (phiên bản mở rộng với chức năng Govern), đều nhấn mạnh rằng khả năng phục hồi mạng bao trùm toàn bộ vòng đời quản trị rủi ro, không chỉ dừng ở công cụ kỹ thuật:
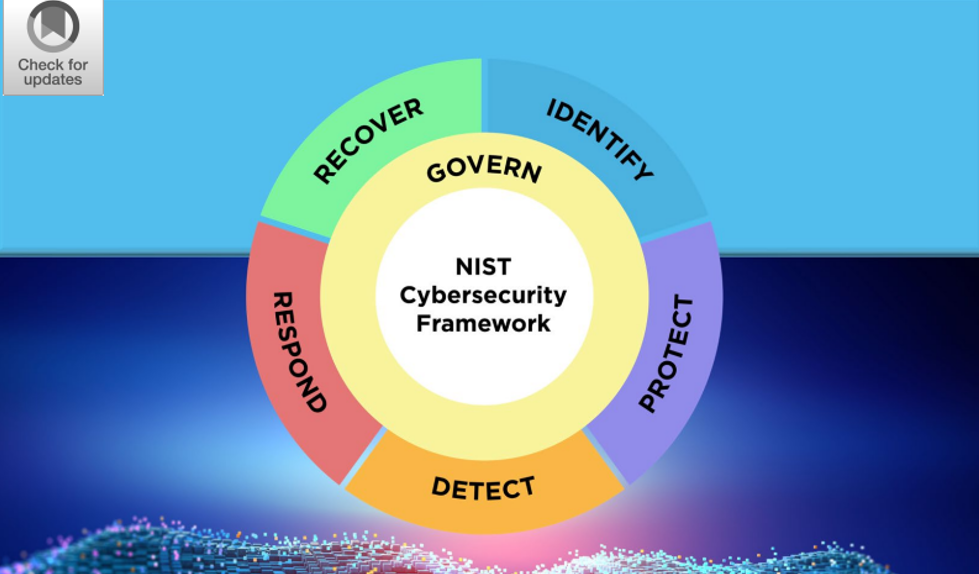
Điểm mấu chốt: Một tổ chức có thể đầu tư rất mạnh vào bước Protect nhưng lại gần như bỏ trống Detect, Respond và Recover, và đó chính xác là kịch bản khiến ít tấn công hơn trở thành ảo giác an toàn thay vì sự thật.
4. Từ nhận thức đến hành động: doanh nghiệp nên bắt đầu từ đâu?
Xây dựng Cyber resilience không đòi hỏi phải làm mọi thứ cùng lúc, nhưng đòi hỏi một sự dịch chuyển tư duy rõ ràng:
5. Góc nhìn từ THD
Câu hỏi mà mỗi doanh nghiệp nên tự đặt ra không còn là “Chúng ta đã bị tấn công bao nhiêu lần?”, mà là: “Nếu một cuộc tấn công đang diễn ra ngay lúc này, chúng ta sẽ phát hiện ra trong bao lâu và mất bao lâu để phục hồi hoàn toàn?”. Đó chính là bản chất của Cyber resilience: Không đo bằng số lượng sự cố tránh được, mà đo bằng khả năng tổ chức đứng vững, thích ứng và phục hồi khi sự cố xảy ra
Đội ngũ chuyên gia của THD sẵn sàng đồng hành cùng bạn xây dựng một chiến lược Cyber resilience toàn diện, thay vì chỉ dừng lại ở việc chống đỡ từng cuộc tấn công riêng lẻ.
Nguồn tham khảo:

THD Cyber Security và các bên thứ 3 sử dụng các cookie cần thiết và không cần thiết để cung cấp, bảo mật, phân tích và cải thiện Dịch vụ của chúng tôi, đồng thời hiển thị cho bạn các nội dung quảng cáo có liên quan (bao gồm quảng cáo giải pháp và dịch vụ an ninh mạng) trên và ngoài website của THD. Tìm hiểu thêm trong Chính sách Cookie của chúng tôi.
Nhấn Đồng ý để chấp nhận và tiếp tục sử dụng website.