 sales@thdcybersecurity.com
 (+84) 923 26 9988
(+84) 853 287 799
sales@thdcybersecurity.com
(+84) 923 26 9988
(+84) 853 287 799

Tin tức | 28/07/2026
Microsoft SharePoint là nền tảng cộng tác và quản lý tài liệu của Microsoft, được nhiều doanh nghiệp sử dụng để lưu trữ dữ liệu, chia sẻ tài liệu và xây dựng các cổng thông tin nội bộ. Do thường được triển khai trong hạ tầng doanh nghiệp và tích hợp chặt chẽ với nhiều hệ thống quan trọng, SharePoint luôn là mục tiêu hấp dẫn của các cuộc tấn công mạng.
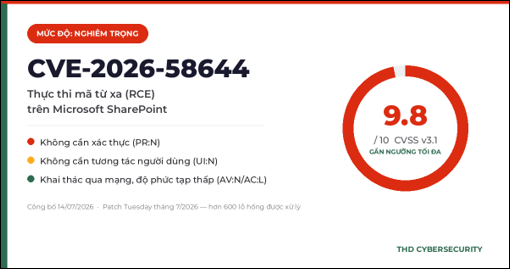
Tháng 7/2026 chứng kiến đợt Patch Tuesday lớn nhất từ trước đến nay của Microsoft, với hơn 600 lỗ hổng được xử lý chỉ trong một tháng. Giữa khối lượng khổng lồ đó, một lỗ hổng vẫn nổi lên và buộc Cơ quan An ninh mạng và Hạ tầng Hoa Kỳ (CISA) phải phát cảnh báo riêng: CVE-2026-58644, lỗ hổng thực thi mã từ xa (RCE) trên Microsoft SharePoint với điểm CVSS tuyệt đối gần như tối đa (9,8/10).
Đây không phải một lỗ hổng để “vá khi có thời gian”. Dưới đây là những gì doanh nghiệp cần biết và cần làm ngay.
1. CVE-2026-58644 là gì?
CVE-2026-58644 là lỗ hổng thực thi mã từ xa (Remote Code Execution) trên Microsoft SharePoint, phát sinh từ việc giải tuần tự hóa dữ liệu không đáng tin cậy (deserialization of untrusted data). Nói đơn giản: khi SharePoint nhận một gói dữ liệu từ mạng và “mở” nó ra để xử lý, kẻ tấn công có thể dàn dựng gói dữ liệu đó theo cách khiến hệ thống thực thi mã ngoài ý muốn – ngay trên máy chủ.
Ba yếu tố khiến lỗ hổng này đặc biệt đáng lo:
Sự kết hợp của các yếu tố tấn công từ xa, không rào cản, dễ tự động hóa là kịch bản mà giới phòng thủ lo ngại nhất, vì nó cho phép khai thác hàng loạt trong thời gian ngắn.
2. SharePoint từ lâu đã là mục tiêu ưa thích
SharePoint on-premises không phải lần đầu nằm trong tầm ngắm. Đây là nền tảng lưu trữ dữ liệu nhạy cảm và thường được tích hợp sâu với Active Directory cùng các hệ thống nội bộ khác, biến nó thành bàn đạp lý tưởng để tấn công lan rộng trong toàn tổ chức. Chính vì vậy, cả các nhóm tấn công có yếu tố nhà nước (APT) và các nhóm ransomware đều xem SharePoint là điểm xâm nhập giá trị cao.
Sau khi CVE-2026-58644 được công bố ngày 14/7/2026, CISA đã kêu gọi quản trị viên vá và gia cố hệ thống ngay lập tức – một mức độ khẩn cấp hiếm khi xuất hiện giữa hàng trăm lỗ hổng khác trong cùng kỳ phát hành.
3. Bài học từ “nghịch lý điểm số”
Một chi tiết đáng chú ý: dù CVSS đạt 9,8, chỉ số EPSS (xác suất bị khai thác trong 30 ngày) của lỗ hổng này tại thời điểm công bố chỉ khoảng 1,3%, thoạt nhìn có vẻ mâu thuẫn với mức độ “nghiêm trọng”. Lý do là EPSS mang tính xác suất và dựa trên dữ liệu quan sát được, nên thường “trễ” với các lỗ hổng vừa công bố, khi chưa có đủ dữ liệu khai thác tích lũy. Trong khi đó, tín hiệu thực tế – cảnh báo của CISA và các báo cáo an ninh lại cho thấy mức độ khẩn cấp thực sự.
Bài học quan trọng rút ra ở đây chính là: không có chỉ số đơn lẻ nào kể hết câu chuyện. Nếu chỉ nhìn vào EPSS, một tổ chức có thể xếp lỗ hổng này xuống cuối danh sách xử lý và phải trả giá rất đắt. Ưu tiên đúng đòi hỏi kết hợp nhiều tín hiệu cùng lúc: mức độ nghiêm trọng (CVSS), xác suất khai thác (EPSS), tình báo mối đe dọa (cảnh báo từ CISA, danh mục KEV), và quan trọng không kém đó là ngữ cảnh tài sản trong chính tổ chức.
4. Doanh nghiệp cần làm gì ngay
Vì danh sách phiên bản và bản build ảnh hưởng có thể được Microsoft cập nhật, các tổ chức nên tra cứu trực tiếp hướng dẫn của MSRC để xác định chính xác phạm vi ảnh hưởng đối với hệ thống của mình.
Là đơn vị tư vấn an ninh mạng, THD Cybersecurity đồng hành cùng doanh nghiệp trong việc xây dựng năng lực này – từ kiểm kê và phát hiện, đánh giá lỗ hổng liên tục, đến triển khai các nền tảng quản trị phơi nhiễm như Tenable One và thiết lập quy trình ưu tiên xử lý theo rủi ro thực tế, giúp tổ chức nhìn rõ đâu là số ít lỗ hổng thực sự nguy hiểm giữa hàng trăm cảnh báo mỗi tháng.
Hệ thống của bạn có đang chạy SharePoint chưa được vá?
Đừng chờ đến khi bị khai thác mới hành động. Liên hệ ngay với đội ngũ THD Cybersecurity để được đánh giá miễn phí mức độ phơi nhiễm của hệ thống trước CVE-2026-58644 và các lỗ hổng nghiêm trọng khác.
Nguồn tham khảo:

THD Cyber Security và các bên thứ 3 sử dụng các cookie cần thiết và không cần thiết để cung cấp, bảo mật, phân tích và cải thiện Dịch vụ của chúng tôi, đồng thời hiển thị cho bạn các nội dung quảng cáo có liên quan (bao gồm quảng cáo giải pháp và dịch vụ an ninh mạng) trên và ngoài website của THD. Tìm hiểu thêm trong Chính sách Cookie của chúng tôi.
Nhấn Đồng ý để chấp nhận và tiếp tục sử dụng website.