 sales@thdcybersecurity.com
 (+84) 923 26 9988
(+84) 853 287 799
sales@thdcybersecurity.com
(+84) 923 26 9988
(+84) 853 287 799

Tin tức | 19/08/2026
Nếu đặt tất cả mật khẩu bị rò rỉ trên thế giới cạnh nhau, bạn sẽ nhận ra một điều đáng lo hơn cả việc chúng bị đánh cắp: phần lớn trong số đó có thể bị đoán ra chỉ trong vài giây.
Các nghiên cứu gần đây của Kaspersky – Công ty bảo mật hàng đầu thế giới đã cho thấy một nghịch lý tồn tại suốt nhiều năm, đó là: Dù các cảnh báo về an ninh mạng ngày càng phổ biến, thói quen đặt mật khẩu của phần lớn người dùng và cả nhân viên doanh nghiệp gần như không thay đổi. Điểm chung giữa hơn một nửa số mật khẩu từng bị rò rỉ không nằm ở độ dài hay ký tự đặc biệt, mà nằm ở cách con người tư duy khi tạo mật khẩu.
1. “Dễ nhớ” luôn thắng “khó đoán”
Khi phân tích các bộ dữ liệu mật khẩu rò rỉ quy mô lớn, các nhà nghiên cứu bảo mật nhận thấy đa số mật khẩu rơi vào một trong các nhóm:
Điều đáng chú ý là những mẫu này không hề ngẫu nhiên, chúng phản ánh cách bộ não con người tối ưu cho sự tiện lợi ghi nhớ, chứ không tối ưu cho khả năng chống đoán. Đây chính là lỗ hổng mà các công cụ dò mật khẩu tự động (brute-force, dictionary attack, credential stuffing) khai thác triệt để: Chúng không cần đoán ngẫu nhiên, mà chỉ cần chạy qua danh sách hàng triệu mật khẩu phổ biến nhất từng bị rò rỉ trước đó.
2. Vấn đề không chỉ nằm ở “mật khẩu yếu” mà ở “mật khẩu dùng lại”
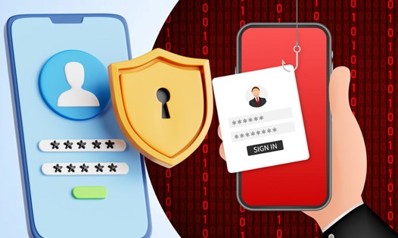
Một điểm chung nguy hiểm không kém đó là rất nhiều mật khẩu rò rỉ được tái sử dụng trên nhiều nền tảng khác nhau. Khi một dịch vụ ít quan trọng bị xâm phạm – một diễn đàn, một ứng dụng mua sắm nhỏ, kẻ tấn công lập tức thử lại chính bộ thông tin đăng nhập đó trên email công việc, hệ thống ngân hàng, hay tài khoản quản trị nội bộ doanh nghiệp. Kỹ thuật này gọi là credential stuffing, và nó hiệu quả đến đáng sợ chính vì thói quen dùng lại mật khẩu quá phổ biến.
Nói cách khác: Một mật khẩu yếu có thể chỉ ảnh hưởng một tài khoản. Nhưng một mật khẩu bị dùng lại có thể mở khóa cả một hệ sinh thái số của một cá nhân hoặc một tổ chức.
3. Vì sao đây là bài toán của doanh nghiệp, không chỉ của cá nhân
Với các tổ chức, hệ quả còn nghiêm trọng hơn nhiều. Một tài khoản nhân viên với mật khẩu yếu hoặc bị rò rỉ từ một dịch vụ cá nhân bên ngoài có thể trở thành điểm xâm nhập ban đầu (initial access) cho toàn bộ chuỗi tấn công: Từ leo thang đặc quyền, di chuyển ngang trong hệ thống, cho đến triển khai ransomware. Rất nhiều sự cố bảo mật lớn được ghi nhận trong vài năm gần đây không bắt đầu từ một lỗ hổng phần mềm phức tạp, mà bắt đầu từ một mật khẩu đơn giản bị rò rỉ và tái sử dụng.
4. Vậy điểm chung đó gợi ý điều gì về hướng phòng thủ?
Thay vì tiếp tục yêu cầu người dùng “đặt mật khẩu mạnh hơn” – một lời khuyên đã được lặp lại suốt hai thập kỷ nhưng hiệu quả ngày càng giảm thì các tổ chức trưởng thành về bảo mật đang chuyển hướng sang:
5. Góc nhìn từ THD
Bài học rút ra không phải là “hãy đặt mật khẩu phức tạp hơn”, mà là: Mật khẩu dù mạnh đến đâu, vẫn là một điểm yếu mang tính hệ thống nếu không được kiểm soát ở tầng tổ chức. Đây là lý do các chương trình đánh giá bảo mật toàn diện bao gồm rà soát chính sách mật khẩu, triển khai MFA, giám sát rò rỉ thông tin đăng nhập và đào tạo nhận thức an ninh mạng cho nhân viên. Đây luôn là một trong những khoản đầu tư có tỷ suất sinh lời an ninh cao nhất mà một doanh nghiệp có thể thực hiện.
Nếu doanh nghiệp của bạn chưa từng kiểm tra xem có bao nhiêu tài khoản nhân viên đang sử dụng mật khẩu từng xuất hiện trong các vụ rò rỉ dữ liệu công khai, đó có thể là bước đầu tiên đáng làm ngay hôm nay.
THD đồng hành cùng doanh nghiệp trong việc đánh giá rủi ro danh tính số, triển khai giải pháp xác thực an toàn và xây dựng văn hóa bảo mật bền vững. Liên hệ đội ngũ chuyên gia của THD để được tư vấn giải pháp phù hợp với quy mô và đặc thù tổ chức của bạn.
Bài viết được biên soạn dựa trên các nghiên cứu và báo cáo phân tích mật khẩu rò rỉ từ Kaspersky và các tổ chức an ninh mạng uy tín.
Nguồn tham khảo:
https://www.kaspersky.com/about/press-releases/more-than-50-of-leaked-passwords-end-with-a-number-kasperskys-latest-research-reveals

THD Cyber Security và các bên thứ 3 sử dụng các cookie cần thiết và không cần thiết để cung cấp, bảo mật, phân tích và cải thiện Dịch vụ của chúng tôi, đồng thời hiển thị cho bạn các nội dung quảng cáo có liên quan (bao gồm quảng cáo giải pháp và dịch vụ an ninh mạng) trên và ngoài website của THD. Tìm hiểu thêm trong Chính sách Cookie của chúng tôi.
Nhấn Đồng ý để chấp nhận và tiếp tục sử dụng website.